API Keys: Генерация, TTL и безопасность
API-ключи обеспечивают безопасный способ взаимодействия ваших внешних инструментов, скриптов и сторонних платформ с API-эндпоинтами MyBid. Это руководство описывает, как создавать, управлять и защищать ваши API-ключи для обеспечения бесперебойной и безопасной интеграции.
Варианты использования API-ключей
- Автоматизированная отчетность: Получайте данные о кампаниях в режиме реального времени для кастомных дашбордов или внутреннего анализа.
- Управление кампаниями: Обновляйте или приостанавливайте кампании на основе внешних триггеров.
- Контроль безопасности: Используйте ротацию ключей и настройку срока действия (TTL), чтобы минимизировать риск несанкционированного доступа.
Как сгенерировать API-ключ
Выполните следующие шаги, чтобы создать новый ключ в вашем аккаунте MyBid:
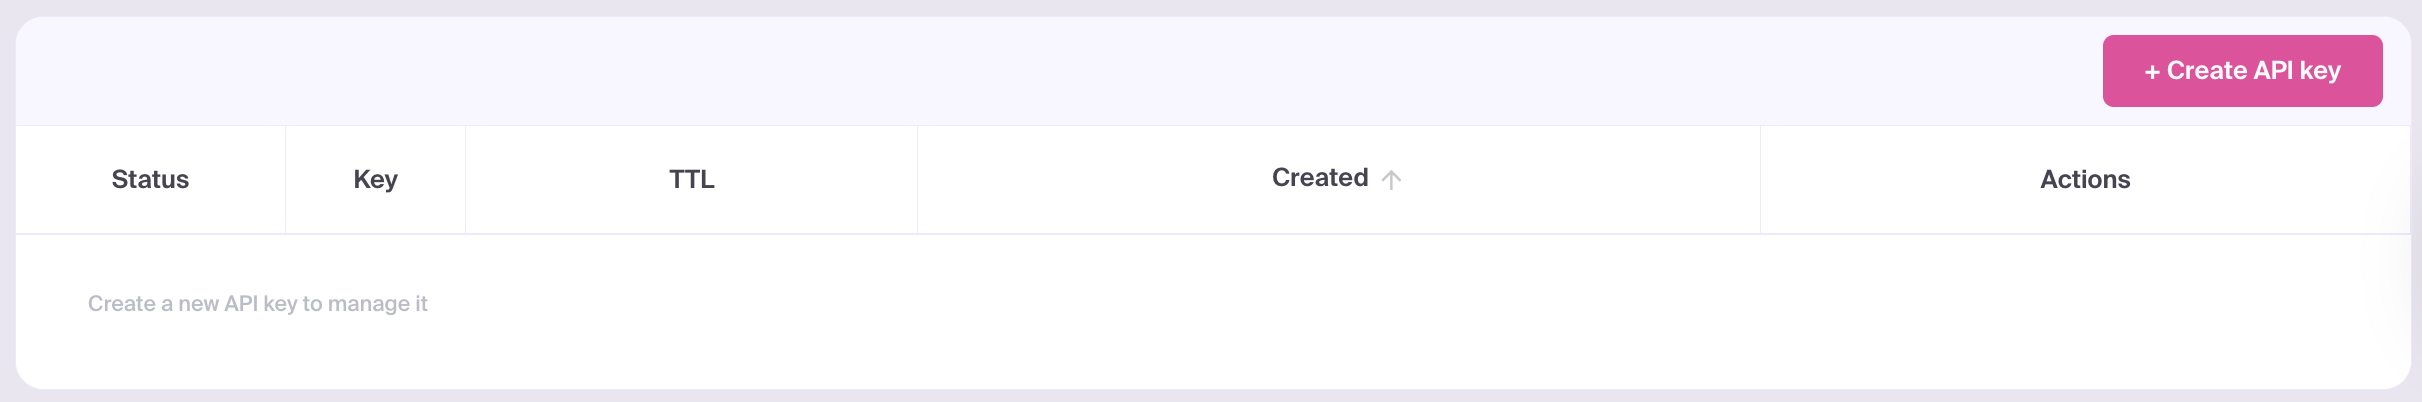
- Перейдите в раздел API Keys в вашем личном кабинете.
- Нажмите кнопку + Create API key.
- Аутентификация: Введите пароль вашего аккаунта для подтверждения личности.
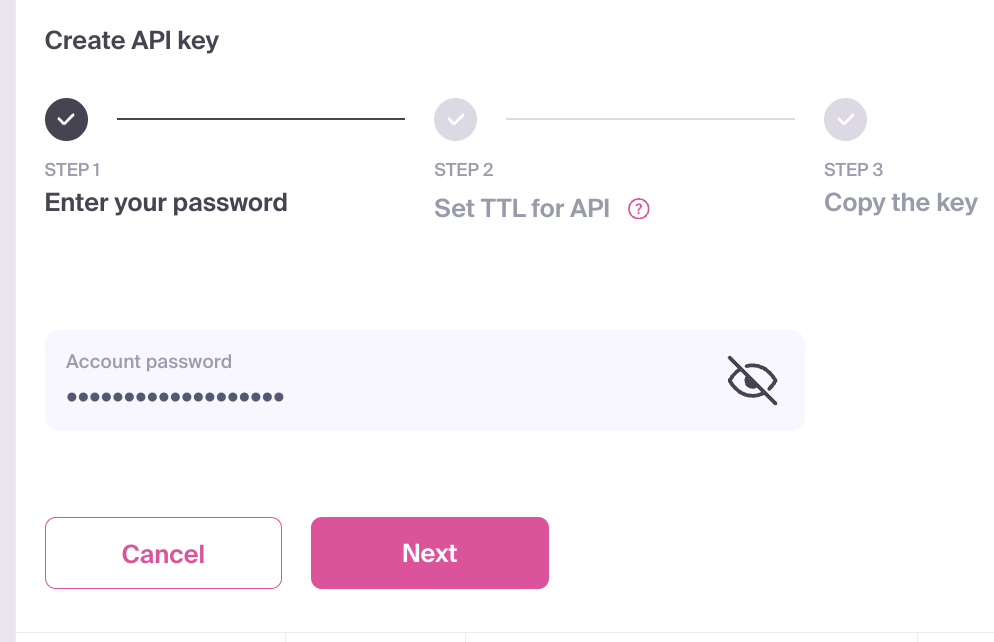
- Нажмите Next.
- Настройка TTL: Выберите Key TTL (Time-To-Live) — параметр, определяющий, как долго ключ будет оставаться активным до автоматического истечения срока действия. Можно выбрать срок от 1 до 6 месяцев (1 месяц = 30 дней); по умолчанию — 1 месяц.
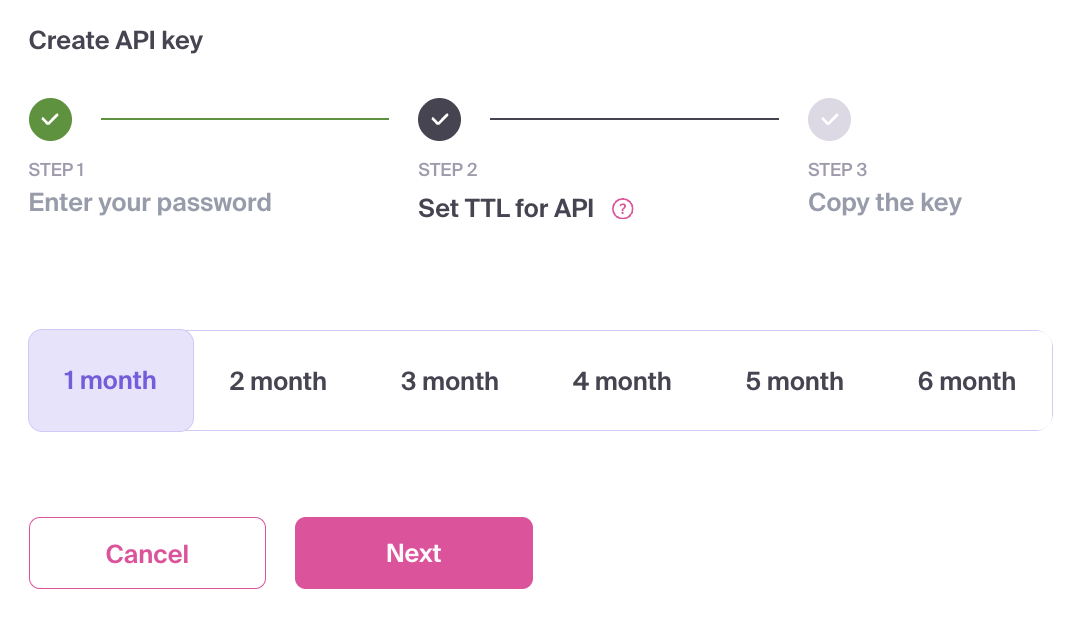
- Нажмите Next.
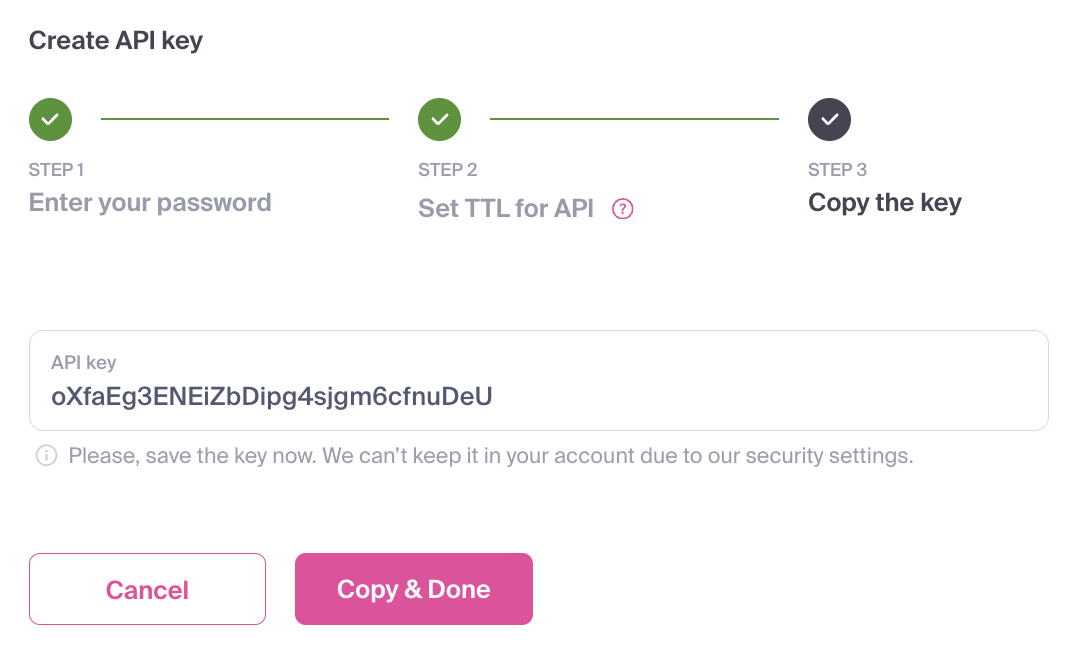
- Сохраните ваш ключ: Нажмите Copy & Done, чтобы скопировать сгенерированный API-ключ, и сохраните его в надежном менеджере паролей или хранилище.
ВАЖНО
Из соображений безопасности значение API-ключа отображается только один раз в процессе генерации. Если вы потеряете ключ, деактивируйте его и создайте новый.
- Интегрируйте ключ в заголовки (headers) вашего приложения, как указано в нашей документации по API.
- Деактивация: Если ключ был скомпрометирован или больше не требуется, перейдите в таблицу API-ключей, нажмите иконку Deactivate и подтвердите действие в диалоговом окне. Деактивацию нельзя отменить. Активные ключи отображаются на вкладке Active, деактивированные и истекшие — на вкладке Deactivated.
Лучшие практики безопасности
- Избегайте хардкодинга: Никогда не храните API-ключи в открытом виде в исходном коде. Используйте переменные окружения или специализированные сервисы управления секретами.
- Принцип наименьших привилегий: Создавайте только то количество ключей, которое абсолютно необходимо для ваших интеграций.
- Регулярная ротация: Устанавливайте разумный TTL и периодически меняйте ключи, чтобы смягчить последствия возможных утечек.
- Регулярный аудит: Периодически просматривайте свои активные ключи и деактивируйте те, которые больше не используются.
Устранение неполадок
- Ошибка аутентификации: Если на Шаге 3 вы получили ошибку пароля, проверьте свои учетные данные и убедитесь, что у вашего аккаунта есть необходимые права.
- Ошибка 401 Unauthorized: Если вашей интеграции не удается пройти аутентификацию, дважды проверьте правильность копирования ключа и не истек ли его срок действия (TTL).
- Утеряно значение ключа: Поскольку значение отображается только один раз, вы не сможете просмотреть его позже. Чтобы восстановить доступ, деактивируйте утерянный ключ и сгенерируйте новый.